כרום 157 סוגר פרצת זירו דיי שכבר מנוצלת בפועל
גוגל תיקנה פגיעות באנליזת XML שהותקפה בעולם האמיתי. זו כבר הפרצה השמינית מסוג זה השנה. הנה איך מוודאים שהדפדפן שלכם מעודכן.
גוגל פרסמה עדכון אבטחה דחוף ל Chrome 157 שסוגר פגיעות שכבר נוצלה בתקיפות. לפי BleepingComputer, זו הפגיעות השמינית מסוג זירו דיי שמנוצלת בכרום מתחילת השנה.
מה ידוע
הפגיעות מסומנת CVE 2026 125350 ונמצאת ברכיב ה XML של הדפדפן. מדובר בשימוש בזיכרון אחרי שהשתחרר, והיא מדורגת חמורה. גוגל אישרה שקיים ניצול שלה בעולם, אבל לא פרסמה פרטים על התקיפות. הדיווח הגיע ממדווח אנונימי ב 6 בנובמבר.
איך מתעדכנים
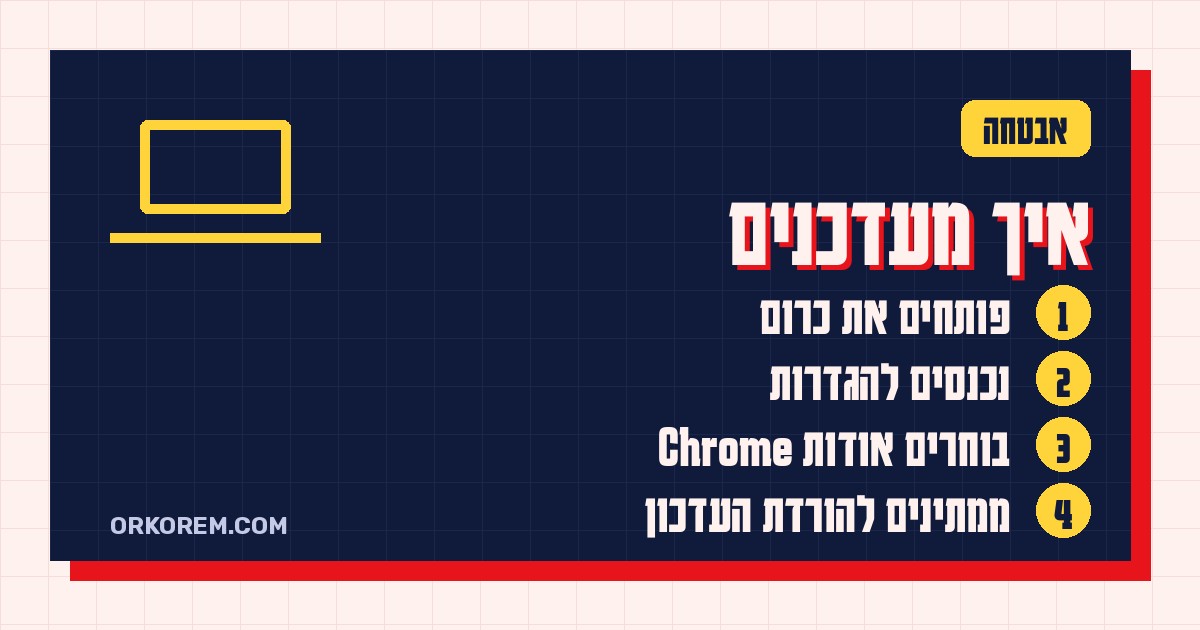
הגרסאות המתוקנות הן 157.0.8103.50 ו 157.0.8103.51 ב ווינדוס ובמק, ו 157.0.8103.50 בלינוקס. כדי לבדוק, נכנסים להגדרות, ל אודות Chrome, והדפדפן יבדוק ויוריד את העדכון. אחר כך צריך לפתוח אותו מחדש.
למה זה חשוב
כשגוגל לא מפרסמת פרטים, זה בדרך כלל כדי לתת לאנשים זמן להתעדכן. אני הייתי עושה את זה עכשיו ולא מחכה לסוף השבוע. גם דפדפנים שמבוססים על כרום, כמו אדג׳ ובראב, צפויים לקבל עדכון דומה.
מה זה זירו דיי
זירו דיי היא פגיעות שתוקפים מנצלים עוד לפני שיש תיקון זמין. במקרה הזה גוגל כבר שחררה תיקון, אז מי שמעדכן סגור. מי שלא מעדכן נשאר חשוף לתקיפה שכבר קיימת בשטח, ולכן זה לא עדכון שכדאי להשאיר ל"מחר".